
Cybersicherheit-News
21. Oktober 2026, akt. 23. Oktober 2026
- Update (23.10.2026): E-Mail von der Netzgesellschaft Potsdam
Bild von Pete Linforth
auf Pixabay
Hier werden Informationen zu Sicherheitsvorfällen im Internet veröffentlicht, auf die ich aufmerksam werde (oder gemacht werde) in der Hoffnung, damit die Verbreitung dieser Nachrichten voran zu treiben.
Andererseits dürfen derartige Meldungen – meines Erachtens – auch nicht überbewert werden: die Tatsache, dass etwas möglich ist heißt ja noch nicht zwingend, dass es auch (bereits) genutzt wird! Auch „die bösen Buben“ brauchen etwas Zeit, um Schadsoftware erfolgreich zum Laufen zu bringen …
In Zeiten zunehmender agentischer Aktivitäten der Künstlichen Intelligenz (KI, AI), derer sich natürlich auch Übles planende Kräfte bedienen, ist es allerdings wichtiger denn je, sehr wachsam zu bleiben und auf solche Dinge möglichst schnell zu reagieren.
Kritische Sicherheitslücken bedrohen Millionen Websites: PHP-Exploits vorab geleakt
Zwei kritische Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619) bedrohen derzeit eine riesige Anzahl von Websites weltweit, darunter Plattformen auf Basis von WordPress, MediaWiki und zahlreiche E-Commerce-Systeme. Die Schwachstellen in der weit verbreiteten Programmiersprache PHP wurden mit der Höchststufe 9.2 von 10 bewertet und erlauben es Angreifern unter Umständen, Schadcode aus der Ferne einzuschleusen.
Da Details zu den Exploits bereits am Dienstag vorab im Netz geleakt sind, drängen IT-Experten und Sicherheitsfirmen dringend dazu, die für Mittwoch angekündigten Patches sofort einzuspielen, sobald sie verfügbar sind (angekündigt für 21. Oktober 2026, 14:00 UTC bzw. 16:00 Uhr MESZ).
Original-Artikel
Weitere Informationen, PHP betreffend
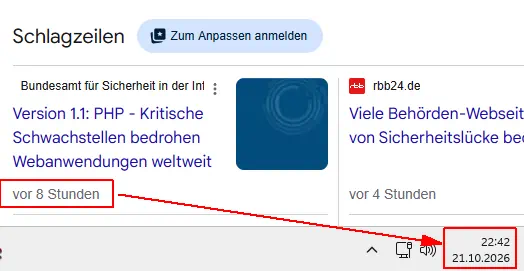
Das BSI, Deutschlands für derlei Dinge zuständige Behörde, veröffentlicht ca. 16:30 Uhr, also eine halbe Stunde nach der angekündigten Veröffentlichung der gepatchten PHP-Version, eine disbezügliche Meldung — reichlich spät, finde ich!
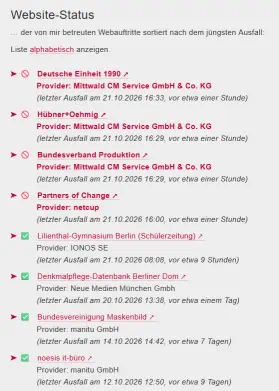
Mein eigener Server war bereits 15:57 Uhr aktualisiert (der Patch stand schon
vor 16 Uhr bereit), die von mir betreuten Root-Server waren spätestens 16:30 Uhr
auf aktuellem Stand.
Die großen Hoster (Mittwald, netcup)
arbeiten noch daran (die bei ihnen gehosteten Websites sind momentan – 17:25 Uhr –
nicht erreichbar), andere (Strato, IONOS, Host Europe,
manitu) haben offenbar noch nicht angefangen oder arbeiten daran ohne
Außenwirkung im Hintergrund (siehe Screenshot).
- 17:55 Uhr: bei Strato ist die neue PHP-Version aktiv, kein Ausfall zu beobachten
- 18:05 Uhr: bei IONOS ist die neue PHP-Version aktiv, kein Ausfall zu beobachten
- 18:45 Uhr: bei Host Europe ist die neue PHP-Version aktiv, kein Ausfall zu beobachten
- 20:00 Uhr: bei manitu ist die neue PHP-Version aktiv, kein Ausfall zu beobachten
- 22:00 Uhr: bei netcup ist die neue PHP-Version aktiv und die Websites wieder erreichbar, nach 6 Stunden!
- 22:30 Uhr: bei Mittwald ist die neue PHP-Version aktiv und die Websites wieder erreichbar, nach 6 Stunden!
E-Mail von der Netzgesellschaft Potsdam
Die Netzgesellschaft
Potsdam versendet derzeit E-Mails an die Anmelder von Photovoltaikanlagen mit dem Betreff
„Handlungsbedarf:
Bitte bestätigen Sie Ihre E-Rechnungsadresse“
und der Bitte, die Mailadresse
für den Empfang von E-Rechnungen
zu bestätigen, weil diese zum Jahresbeginn 2027 bindend würden. Diese Nachrichten
werden an die bei der Anmeldung beim Marktstammdatenregister (MaStR) der Bundesnetzagentur
benutzte E-Mail-Adresse versandt.
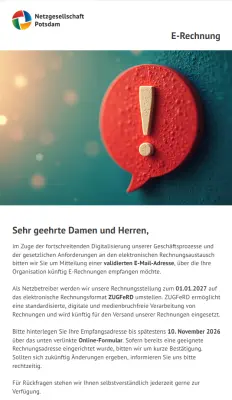
Eine telefonischen Nachfrage bei der Kundenbetreuung (0331 661-3000) ergab, dass dies kein Fake ist, allerdings die Nachrichten irrtümlicher Weise auch an Privatleute versandt worden wären, obwohl die E-Rechnungs-Pflicht nur für Unternehmen gilt.
Für private Betreiber von Balkonkraftwerken besteht somit kein Handlungsbedarf, die Nachricht kann getrost ignoriert werden!